
Drift och säkerhet
Full kontroll över drift, säkerhet och efterlevnad

Trygg drift med full kontroll i Sverige
Varje kund har en egen databas och all drift ligger i Sverige. Data lagras i Microsofts serverhallar och backas upp varje natt. Dygnsbackuper sparas i minst 3 månader och veckobackuper i minst 2 år, vilket gör att information alltid kan återskapas vid behov. Resultatet blir en stabil driftmiljö som garanterar trygghet och långsiktig tillgång till verksamhetens data.
Över 99,9 %
tillgänglighet
Add levererar en stabil och trygg driftmiljö som säkerställer att plattformen alltid finns tillgänglig när ni behöver den. Den höga tillgängligheten bygger på robust infrastruktur, kontinuerlig övervakning och ett aktivt arbete med att förebygga störningar.
Se alltid vem som gjort vad och när
All aktivitet i Add loggas automatiskt och sparas fortlöpande och kan läsas direkt i gränssnittet av administratörer. Det ger full spårbarhet över ändringar, inloggningsförsök och behörighetsändringar. Loggarna skyddas i databasen och kan inte manipuleras. Endast behöriga användare kan se loggarna via Add och informationen samlas även i en användarlogg där all aktivitet kan följas upp. I driftmiljön används Microsoft Azure för komplett loggning. Detta skapar transparens och trygghet i både vardag och revision.
Alltid beredskap
mot driftstörningar
Add övervakas dygnet runt för att snabbt upptäcka och hantera driftstörningar. Externa och interna system larmar vid avvikelser, till exempel om en tjänst blir otillgänglig eller vid intrångsförsök. Vid attack finns skydd för att släcka ned plattformen för att undvika spridningsrisker.
Tillgänglighetsstatistik följs kontinuerligt för att säkra stabil drift. Akuta fel prioriteras och åtgärdas direkt, och viktiga buggfixar kan införas mellan versioner för att snabbt skydda verksamheten.
Skalbar plattform som
växer med er verksamhet
Add är byggd för att anpassa sig efter verksamhetens behov. Plattformen körs i en helt skalbar miljö som kan utökas momentant vid behov och som säkerställer hög prestanda även vid hög belastning. Oavsett om det gäller vardaglig användning eller intensiva perioder kan plattformen säkerställa snabbhet och tillgänglighet.
Kvalitetssäkring i utvecklingsarbetet
Utvecklingen av Add sker alltid med säkerhet i fokus. Varje ny version planeras, granskas och testas mot OWASP Top 10 för att minimera risker. Förbättringar sker systematiskt med utgångspunkt från ISO 27001, och fyra ögon-principen används vid både utveckling och testning. Arbetssättet gör att Add kontinuerligt stärks och ska uppfylla höga krav på säkerhet och kvalitet.
GDPR-säker
hantering av alla data
Add följer gällande lagstiftning för hantering av personuppgifter. Personuppgiftsbiträdesavtal tecknas med alla kunder och varje kund får en egen databas för ökad säkerhet. Endast vid särskilda behov kan behörig supportperson få tillfällig åtkomst. Vid misstänkta incidenter finns väl etablerade rutiner för åtgärdsarbete och rapportering inom 72 timmar, vilket säkerställer
att Add uppfyller GDPR och kraven från Integritetsskyddsmyndigheten.
Möter NIS2-direktivet
Add är anpassad för att på ett säkert sätt möta kraven i NIS2-direktivet. Rutiner för att upptäcka, rapportera och hantera säkerhetsincidenter finns på plats både under och utanför kontorstid. Kontinuerlig övervakning, loggning och fasta processer gör att incidenter kan hanteras omgående och rapporteras till rätt myndigheter i tid.
Rätt information till rätt person
All åtkomst i Add kan styras med hög precision. Behörigheter kopplas till roller, organisatoriska enheter, användargrupper eller till exempel projekttillhörighet. Det går även att detaljstyra på informationsnivå från att läsa och redigera till att skapa, arkivera eller översätta. Resultatet blir full kontroll över vem som har tillgång till vad, vilket skapar både säkerhet och flexibilitet i det dagliga arbetet.
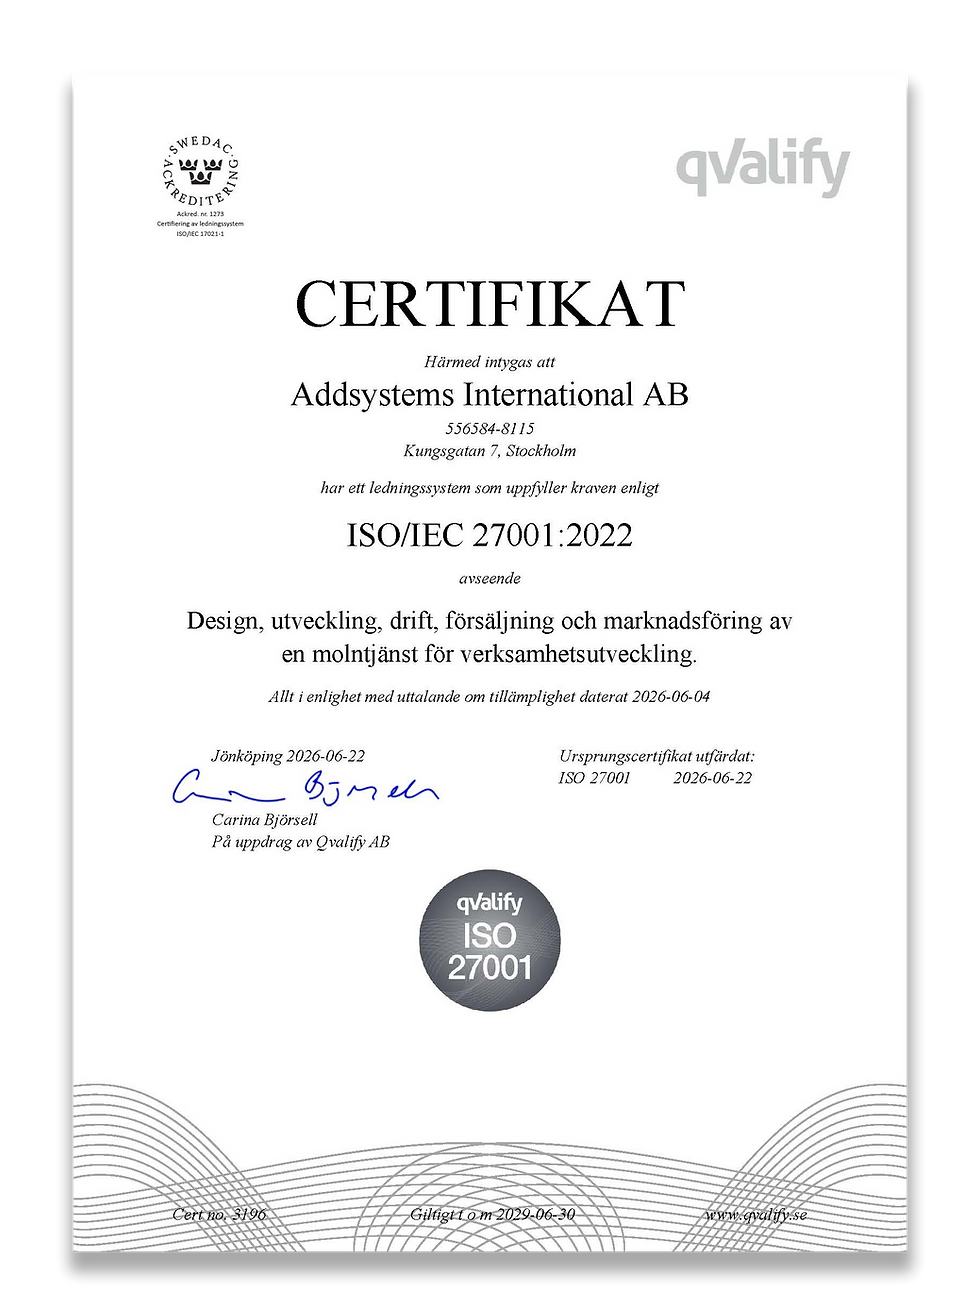
ISO 27001 certifierade för er trygghet
Add är certifierat enligt ISO 27001, den internationella standarden för informationssäkerhet. Certifieringen bekräftar att vi arbetar systematiskt med att skydda information, hantera risker och säkerställa säkra arbetssätt i utveckling, drift och förvaltning. För er innebär det en extra trygghet i att informationssäkerhet genomsyrar hela plattformen och våra arbetssätt.


Vår informationssäkerhetspolicy
Information security policy Scope This policy defines the purpose, direction, principles, and basic rules for the information security management system (ISMS) at Addsystems. General objectives Addsystems strives to minimize the risk of security incidents and ensure that internal and client data is managed in a secure manner. We preserve confidentiality, integrity, and availability through a structured risk management process and by meeting all legal, regulatory, and contractual requirements. Addsystems conducts long-term and systematic information security work based on ISO 27001. We follow up on information security performance by reporting deviations, managing deficiencies, assessing risks, and reporting incidents to relevant authorities when required. Our goals and activities are defined using updated analyses of interested parties and risk assessments and by using a SWOT. Goals •The information at Addsystems including client data is protected at an appropriate administrative and technical level, based on completed information security classifications and risk analyses. •To be an organization with a clear division of responsibilities for information resources and with relevant roles for management and implementation of systematic information security work. •All employees must be familiar with this policy and thereby be observant on risks, suggest improvements, in combination with seeking necessary information to live up to this policy. The company will provide relevant training on fixed intervals for all employees. The CEO must ensure that sufficient resources are available to maintain and improve the ISMS. Responsibility The Management Team is accountable for the ISMS and must annually review this policy, evaluate objectives, and ensure that internal audits are conducted. The ISMS Steering Committee is responsible for decisions related to significant changes to the ISMS. The ISMS Team coordinates the ongoing operational work